
Hackerangriffe auf Satelliten von Schiffen nehmen drastisch zu
Cyberangriffe auf Satellitenverbindungen von Schiffen nehmen rasant zu – Branche warnt vor Kontrollverlust.
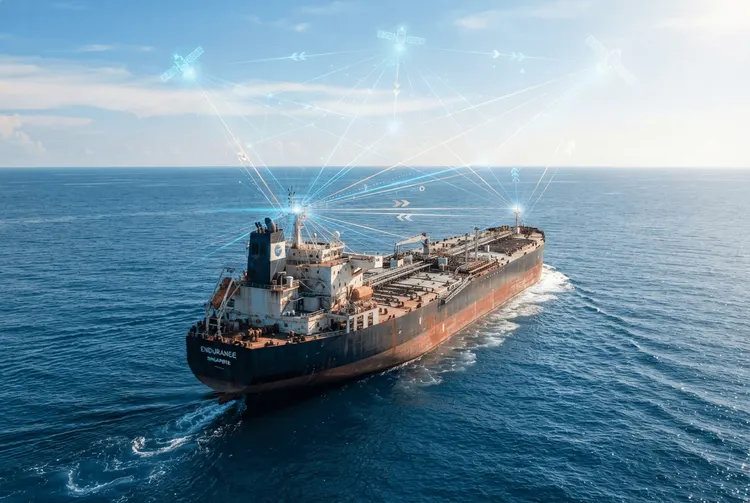
Die maritime Industrie steht vor einer neuen Sicherheitsbedrohung: Hackerangriffe auf Satellitenverbindungen von Schiffen nehmen massiv zu. Nach Angaben der israelischen Cybersicherheitsfirma Cydome stieg der Anteil der Angriffe, die über sogenannte „Edge Devices“ (Randgeräte) in die Schiffe eindringen, von drei Prozent im Jahr 2024 auf 22 Prozent im Jahr 2025. Die absolute Zahl der Attacken liegt demnach im „Hunderterbereich“. Betroffen sind mindestens zwei Schiffe in dieser Woche, darunter ein Tanker, der bereits im August gehackt wurde.
Die wachsende Angriffsfläche auf See
Der Grund für die zunehmende Verwundbarkeit liegt in der fortschreitenden Digitalisierung der Schifffahrt. Immer mehr Systeme an Bord – von der Motorsteuerung über die Navigation bis hin zur Frachtüberwachung – sind über Satellitenverbindungen mit dem Festland vernetzt. „Jeder Mechanismus auf einem Schiff – Motor, Navigation usw. – ist über Satellit online mit dem Festland verbunden, sodass alles exponiert ist. Das Ganze ist eine schwimmende Angriffsfläche“, warnte Marc Oppenheim, Regional Business Director bei Cydome, im Gespräch mit der Financial Times.
Bislang zielten Hackerangriffe in der Schifffahrt vor allem darauf ab, Ransomware zu installieren – Schadsoftware, die Systeme blockiert, bis ein Lösegeld gezahlt wird. Doch die Bedrohungslage verändert sich. Führungskräfte der Branche befürchten, dass Angreifer künftig versuchen könnten, die Kontrolle über kritische Schiffsabläufe zu übernehmen. Cydome zufolge werde sich dieser Trend „in diesem Jahr noch verstärken“, angetrieben durch geopolitische Spannungen und den zunehmenden Einsatz von Künstlicher Intelligenz zur Entdeckung von Schwachstellen.
Iranische Cyberangriffe auf Tanker?
Besondere Aufmerksamkeit erregt ein Vorfall aus dem August dieses Jahres. US-Behörden untersuchen potenzielle iranische Cyberangriffe auf zwei Tanker, die vom Nahen Osten in die USA unterwegs waren. Teheran versucht demnach, die Ölflüsse aus dem Golf zu kontrollieren. Einer der betroffenen Tanker, die VL Prosperity, wurde im August beim Durchqueren der Straße von Gibraltar gehackt. Das unter südkoreanischer Führung stehende Schiff transportierte zwei Millionen Barrel Rohöl aus dem Golf.
Schiffsverfolgungsdaten zeigen, dass die VL Prosperity während des Angriffs stark abbremste. Die iranische Nachrichtenagentur Mehr News behauptete, das Schiff habe etwa 30 Stunden lang den Funkkontakt verloren und die Angreifer hätten die an Bord befindlichen Operationen gestört. Eine unabhängige Bestätigung dieser Angaben liegt nicht vor. Die US-Küstenwache gab an, das Schiff am 21. August geentert zu haben, „um die Integrität der operativen und informationstechnischen Systeme des Schiffes sicherzustellen“. Die Identität des zweiten Tankers, über den zuerst das Wall Street Journal berichtete, wurde nicht bestätigt.
Cydome bezeichnete den Angriff auf die VL Prosperity als „einen deutlichen Beweis dafür, dass regionale Spannungen reale Auswirkungen auf die zivile maritime Transportlogistik haben“. Die Grenze zwischen Betriebstechnologie – also Systemen zur Steuerung physischer Ausrüstung wie Navigation und Motor – und IT-Systemen wie Verwaltungssoftware werde zunehmend „verschwimmen“, so das Unternehmen.
Branche stuft Cyberrisiko als zweithöchste Gefahr ein
Die Bedrohung ist in der Branche angekommen. In der jährlichen maritimen Umfrage der Internationalen Handelskammer (International Chamber of Shipping) für das Jahr 2026 stuften Führungskräfte der Schifffahrt Cyberangriffe als das zweithöchste Risiko für maritime Operationen ein. Allerdings belegte die Cybersicherheit nur den fünften Platz – hinter anderen Problemen wie extremen Wetterereignissen und physischen Angriffen –, wenn es um die Fähigkeit der Branche geht, mit dem Risiko umzugehen.
Die Schifffahrt weist besondere Merkmale auf, die sie anfällig für Angriffe machen. Dazu gehören die Beteiligung mehrerer Parteien – von Charterern bis zur Besatzung – und die Notwendigkeit, Informationen an Land weiterzugeben, so die Reedervereinigung Bimco.
Sicherheitslücke in Satellitengeräten entdeckt
Ein konkreter Schwachpunkt wurde bereits identifiziert. Die US-Behörde für Cybersicherheit und Infrastruktur-Sicherheit (CISA) meldete am 2. Juli Sicherheitslücken in einem Gerät namens iDirect, das häufig zur Verbindung von Schiffen mit Satelliten verwendet wird. Die Warnung wurde am 10. September aktualisiert und der Bericht einem Ingenieur der saudischen Staatsölgesellschaft Saudi Aramco zugeschrieben. Ein Sprecher von iDirect erklärte, die Schwachstellen „wurden während einer Sicherheitsbewertung eines Kunden identifiziert“ und nicht als Ergebnis eines Sicherheitsvorfalls. Experten warnen, dass das Eindringen über ein solches Gerät genutzt werden könnte, um Ransomware-Angriffe zu starten oder Bordsysteme zu stören.
Starlink als zusätzliches Einfallstor
Viele Reedereien setzen zunehmend auf Starlink, um das WLAN an Bord zu verbessern – insbesondere solche mit Schiffen, die in den ersten Monaten des US-iranischen Konflikts im Golf feststeckten. Doch auch diese Technologie birgt Risiken. „Wenn Sie sich über die Satellitenverbindung Zugang verschaffen können, können Sie wechseln und auf einige der an Bord befindlichen Systeme zugreifen“, warnte Oppenheim. Hacker könnten dann möglicherweise Temperatur, Heizsysteme und die Geschwindigkeit des Schiffes steuern. „Sobald man seinen Weg in die Verbindung findet, öffnet man eine Dose voller Würmer“, so der Sicherheitsexperte.