
Cyberangriff auf Kühlschränke: Französische Supermärkte kämpfen mit Folgen
Hacker brachten Kühlsysteme in französischen Supermärkten zum Überhitzen und lösten damit Alarm um die Lebensmittelsicherheit aus.
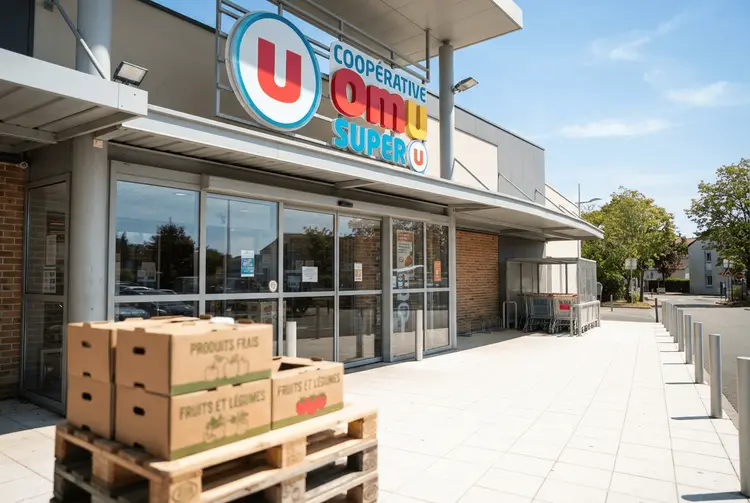
Ein Cyberangriff auf die Kühlsysteme französischer Supermärkte sorgt für erhebliche Aufregung in der Branche und bei den Behörden. Wie der Chef der Supermarktkette Coopérative U, Dominique Schelcher, am Dienstag dem Radio RTL mitteilte, bezeichnete er den Vorfall als „einzigartigen" und „extrem schweren" Angriff auf die Ernährungssicherheit des Landes. Der Angriff hatte am Sonntag stattgefunden und etwa 80 der insgesamt 2.000 Filialen von Coopérative U betroffen.
Nach Angaben von Schelcher waren jedoch auch Hunderte Filialen anderer französischer Supermarktketten betroffen, darunter Carrefour, Intermarché, Monoprix und Netto. Die Angreifer übernahmen die Kontrolle über die Kühlsysteme und steigerten deren Temperaturen drastisch. Die Folgen waren teils verheerend: Die Intermarché-Filiale in Le Haye im Nordwesten Frankreichs erklärte in einem auf Facebook veröffentlichten Video, die Temperaturen in einigen Kühlschränken seien bis auf 80 °C gestiegen, was Geräte schmelzen ließ und Lebensmittel vernichtete.
„Wir hätten so etwas in unserem ländlichen Intermarché-Geschäft nie erwartet… Es ist ein enormer Betriebsverlust", sagte Geschäftsführer Julien Fréret in dem Beitrag, während er sich bei den Kunden entschuldigte. Mousquetaires, Eigentümer von Intermarché und Netto, erklärte, dass Produkte so schnell wie möglich aus den Kühlschränken der betroffenen Filialen entfernt worden seien und sich der Betrieb „allmählich" normalisiere.
Hintergrund: Wachsende Sorge um kritische Infrastruktur
Der Vorfall fällt in eine Zeit wachsender Besorgnis über die möglichen Folgen von Cyberangriffen auf vernetzte Systeme und kritische Infrastrukturen. Der französische Präsident Emmanuel Macron hatte im September eine erhöhte Wachsamkeit gegen Cyberangriffe angeordnet und zudem vor dem erhöhten Risiko russischer „hybrider" Angriffe in Europa gewarnt. Die zunehmende Vernetzung von Kühl- und Steuerungssystemen macht Supermärkte zu einem potenziellen Ziel für Angreifer.
Schelcher betonte am Dienstag, nur „eine kleine Minderheit" der Filialen von Coopérative U sei betroffen gewesen und sehr wenig Lebensmittel sei ruiniert worden, da das Personal in vielen Fällen eingegriffen habe, um die Geräte zu stabilisieren. Doch er fügte hinzu: „Sie greifen die Lebensmittelversorgung der Franzosen an. In meiner gesamten beruflichen Karriere habe ich so etwas noch nie gesehen." Die Identität der Täter sei noch nicht bekannt, so Schelcher.
Der betroffene Kühlschrank-Softwarehersteller ist die dänische Gruppe Danfoss, deren Software von einem Kühltechnik-Zulieferer in den Supermärkten installiert worden war. Die Cyberkriminalitätsabteilung der Staatsanwaltschaft von Paris gab an, eine Untersuchung des Angriffs eingeleitet zu haben. Auch die Cybersicherheitsagentur der französischen Regierung, Anssi, bestätigte, den Vorfall zu untersuchen. Sie erklärte, dass neben den Danfoss-Systemen auch einige Kühlschränke der Haushaltsgerätehersteller Copeland und Dixell kompromittiert worden seien.
Sicherheitslücken in veralteter Firmware
Bereits im August hatten Forscher des Cybersicherheitsunternehmens Clario einen Bericht veröffentlicht, in dem sie angaben, „mehrere Sicherheitslücken" in Danfoss-Systemen identifiziert zu haben, die dessen Kühlgeräte verwalten. Danfoss habe die Sicherheitslücken in einem Firmware-Update behoben, sobald das Unternehmen davon Kenntnis erhalten habe.
Das dänische Unternehmen erklärte am Dienstag, die Vorfälle in Frankreich würden eine begrenzte Anzahl von Kühlmanagement-Systemen betreffen, die keine Sicherheitsupdates mehr erhielten und auf veralteter Firmware liefen. Danfoss habe Kunden „seit Langem geraten, unterstützte Systeme mit der neuesten Firmware aktuell zu halten sowie hinter einer Firewall und mit einem [Virtual Private Network] zu operieren". Man nehme die Vorfälle ernst und stehe in engem Kontakt mit den betroffenen Kunden, um sie bei der Bewältigung der Situation zu unterstützen.
Copeland gab an, eine „Sicherheitslücke in einer eingestellten Generation von Controllern am Ende ihrer Lebensdauer" anerkannt zu haben. „Der Schutz der Abläufe unserer Kunden war immer eine oberste Priorität. Wir arbeiten derzeit mit den betroffenen Kunden zusammen, um das Risiko zu minimieren", fügte das Unternehmen hinzu. Dixell reagierte zunächst nicht auf eine Anfrage zur Stellungnahme.
„Eines der seltsamsten Cyber-Ereignisse"
Ciaran Martin, ehemaliger Chief Executive des britischen National Cyber Security Centre, beschrieb die französischen Angriffe als „eines der seltsamsten Cyber-Ereignisse", das er je gesehen habe. „Der Kern von Ransomware und Kriminalität besteht darin, Geld zu erpressen, um zu verhindern, dass etwas geschieht, aber sie haben bereits ihr Schlimmstes getan, und es gibt keine Anzeichen für eine [Lösegeld]-Forderung", sagte er.
Für deutsche Privatanleger und Verbraucher unterstreicht der Fall, wie stark der Alltag inzwischen von vernetzter Technik abhängt – und wie anfällig solche Systeme sein können. Die Kombination aus veralteter Firmware, ungeschützten Netzwerken und fehlenden Updates gilt als zentrale Schwachstelle. Zusätzliche Berichterstattung lieferte Sam Jones.